【Day 47】.NET Chiseled(極小コンテナ)/ Alpine によるイメージサイズ90%削減 〜シェルすら持たない超高セキュリティ・超軽量コンテナでアタックサーフェスを根絶する現代的コンテナ設計〜

「ビルドしたDockerイメージのサイズが400MB〜500MB…『コンテナってこんなに重いものだっけ?』と思っていませんか?」
Docker講座は本講義(Day 47)より、いよいよ「第10部:セキュリティ・軽量化・ベストプラクティス」に突入します!
前部(第9部)ではCI/CDパイプラインやPRプレビュー環境を構築しましたが、実運用において「重たいコンテナイメージ」は、CIビルド・レジストリ転送・Kubernetesやクラウドでのオートスケーリングのすべてを遅延させるボトルネックとなります。
さらに恐ろしいのは、「イメージサイズが大きい=不要なOSツールやパッケージが満載=脆弱性(CVE)とアタックサーフェスが爆発的に増える」というセキュリティ上の致命的リスクです。
本講義では、MicrosoftとCanonicalが共同開発した最新鋭の極小コンテナ「.NET Chiseled Ubuntu」および「Alpine Linux」を駆使し、イメージサイズを最大90%削減しながら「シェルすら持たない鉄壁のセキュリティ」を実現する極意を徹底解説します!
📌 本日のアジェンダ(講義目次)
- 第1章:肥大化イメージの罠 〜イメージサイズとアタックサーフェス(攻撃対象領域)の相関関係〜
- 第2章:.NET Chiseled Ubuntu とは? 〜シェルもパッケージマネージャもない極小の世界〜
- 第3章:Alpine Linux vs Chiseled Ubuntu 〜musl libc の落とし穴と互換性の真実〜
- 第4章:マルチステージビルドで実践!ASP.NET Core の Chiseled 移行
- 第5章:シェルがないコンテナをどう監視・運用・デバッグするか?
1 肥大化イメージの罠 〜イメージサイズとアタックサーフェス(攻撃対象領域)の相関関係〜
かつて物理サーバーやVMware、Hyper-Vで仮想マシンを運用していた時代、Windows ServerのOSイメージは20GB〜50GB、最小構成のLinuxでも数GBに達するのが普通でした。それに比べれば、「300MBのDockerイメージ」は十分に軽量に見えるかもしれません。
しかし、クラウドネイティブ環境やマイクロサービスの世界において、300MB〜500MBのコンテナイメージは「極めて重厚で危険な肥満体」です。
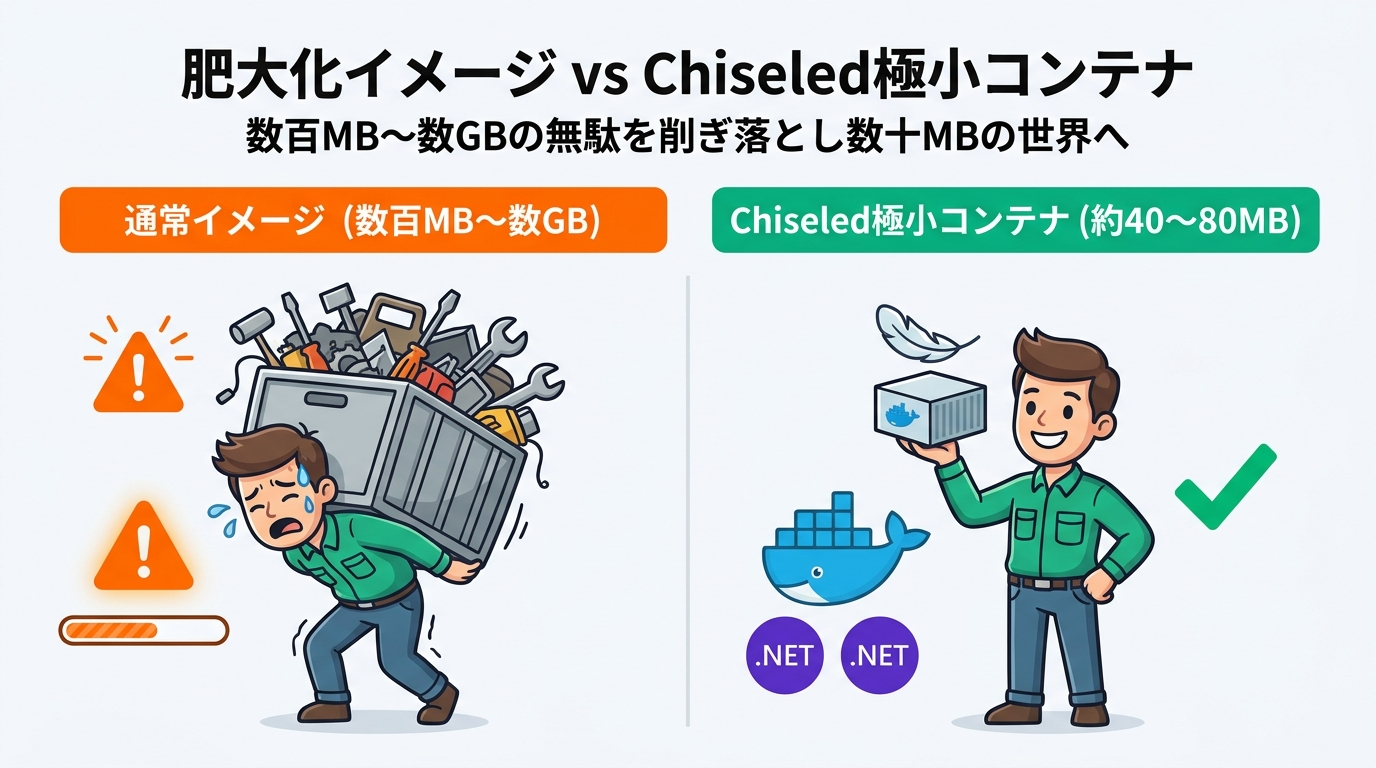
コンテナイメージが肥大化することで発生する実務上のデメリットは、単なる「ストレージ容量の無駄遣い」にとどまりません。
- デプロイ・オートスケーリングの遅延:トラフィック急増時にKubernetesやECSが新規Pod/タスクを起動する際、ノードでの
docker pullに数十秒〜数分を要し、スパイクアクセスを捌ききれずにサービス障害を引き起こす。 - CI/CDネットワーク帯域とキャッシュ容量の圧迫:ビルドごとのイメージプッシュ/プルに膨大なネットワーク転送が発生し、GitHub Actionsの実行時間やレジストリ課金が跳ね上がる。
- 膨大な既知の脆弱性(CVE)の抱え込み:本番実行には一切使わない
apt、curl、tar、bash、Pythonスクリプト群などが同居し、脆弱性スキャナを実行すると数十〜数百件の警告が検知されてセキュリティ審査が通らない。
ここで極めて重要な原則が「アタックサーフェス(攻撃対象領域)の最小化」です。不要なバイナリがコンテナ内に1つもなければ、そのバイナリに起因する脆弱性は原理的に存在し得ません。
2 .NET Chiseled Ubuntu とは? 〜シェルもパッケージマネージャもない極小の世界〜
.NET 6/7/8以降、MicrosoftとUbuntuの開発元であるCanonicalがタッグを組んで生み出した画期的なコンテナイメージが「Chiseled(チゼルド)Ubuntu」です。
「Chiseled(のみで削り取られた)」という名前の通り、一般的なUbuntu Serverから.NETアプリケーションの実行に必要な最小限のライブラリ(glibc、ca-certificates、tzdataなど)だけを残し、それ以外のすべてを物理的に削ぎ落とした特殊イメージです。
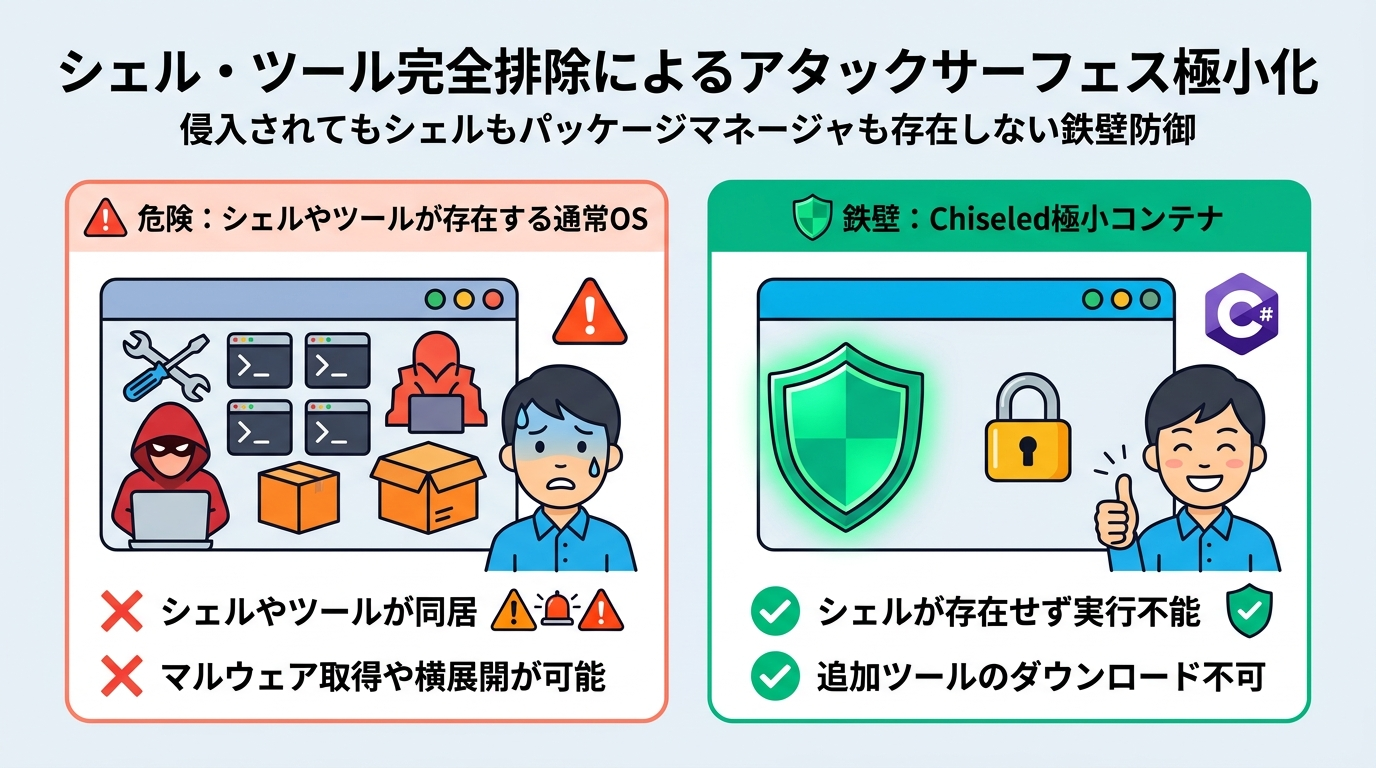
Chiseledイメージの最大の特徴は、以下の「何も持たないこと」にあります。
- シェル(
/bin/sh,/bin/bash)が一切存在しない:万が一アプリケーションにRCE(リモートコード実行)脆弱性があっても、攻撃者はOSコマンドを実行したりリバースシェルを張ることができません。 - パッケージマネージャ(
apt,dpkg)が存在しない:攻撃者がコンテナに侵入してapt-get install nmapのようにハッキングツールを追加ダウンロードすることが物理的に不可能です。 - 標準で非rootユーザー(
appユーザー: UID 1654)で動作する:root権限を剥奪した状態で起動するため、コンテナエスケープ等の重大リスクを未然に遮断します。 - イメージサイズが約100MB未満(ランタイム単体なら40MB程度):通常のUbuntuベースイメージ(220MB〜300MB)と比較してサイズを半分以下〜数分の一に圧縮します。
3 Alpine Linux vs Chiseled Ubuntu 〜musl libc の落とし穴と互換性の真実〜
Dockerの世界で「軽量イメージ」といえば、古くからAlpine Linux(数MBの極小Linuxディストリビューション)が定番として君臨してきました。
.NET公式でも mcr.microsoft.com/dotnet/aspnet:8.0-alpine が提供されています。では、なぜMicrosoftはわざわざ「Chiseled Ubuntu」を開発し、公式に強く推奨しているのでしょうか?
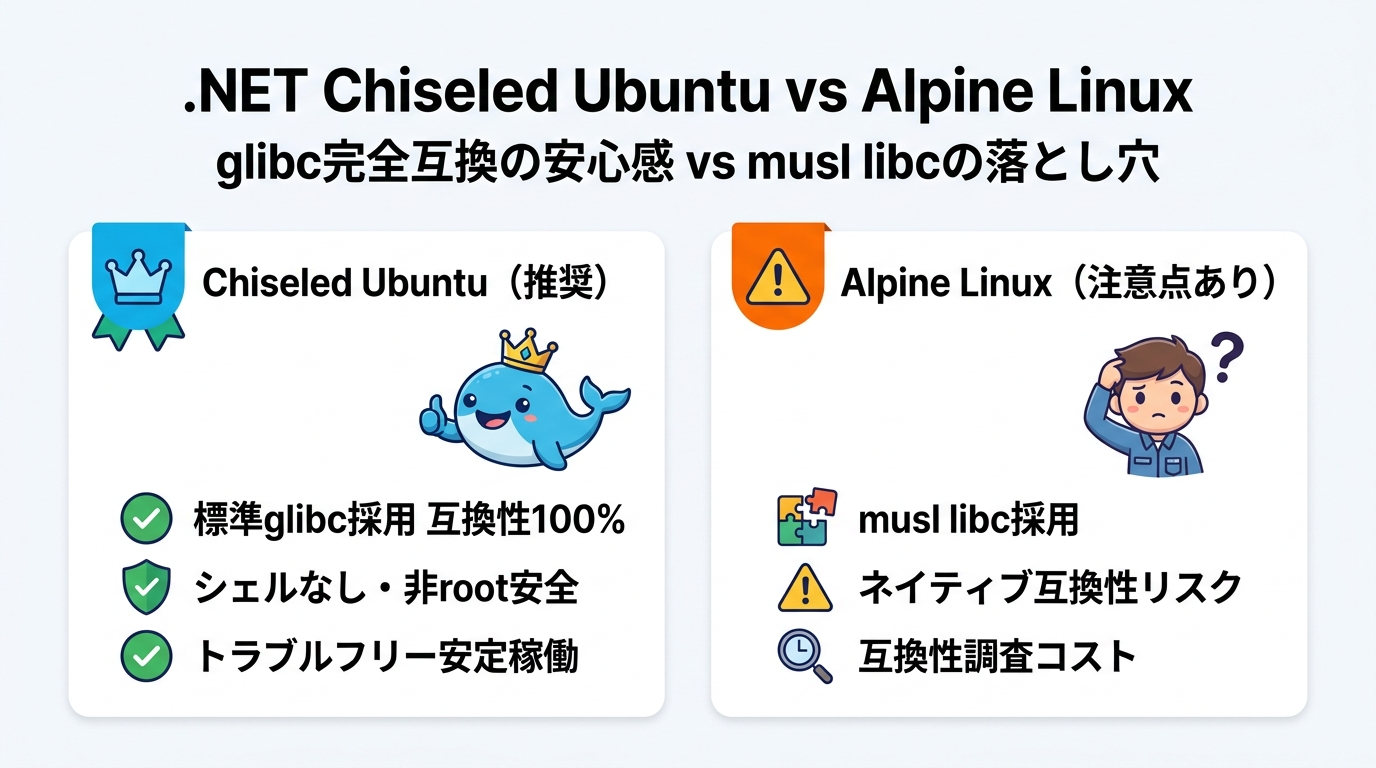
その最大の理由は「C標準ライブラリ(libc)の実装差異」にあります。
| 比較項目 | .NET Chiseled Ubuntu(推奨) | Alpine Linux(要注意) |
|---|---|---|
| C標準ライブラリ | glibc(標準GNU C Library) | musl libc(軽量代替ライブラリ) |
| ネイティブDLL互換性 | ◎ 100%完全互換 | ▲ 一部NuGetやC++連携でクラッシュ |
| シェル(sh/bash) | なし(超高セキュリティ) | あり(/bin/sh を内包) |
| イメージサイズ(ASP.NET) | 約105MB | 約110MB |
| 既定ユーザー | 非root(appユーザー) | root(手動切り替えが必要) |
Alpine Linuxは非常に軽量ですが、標準の glibc ではなく musl libc を採用しています。
C#で書かれたピュアなマネージドコードだけであれば問題なく動作しますが、画像処理ライブラリ(SkiaSharpなど)、機械学習(ONNX Runtime)、高速暗号化、Oracle/SAPなどのプロプライエタリDB接続ドライバなど、内部でC/C++ネイティブバイナリ(.so)を呼び出すNuGetパッケージを使用している場合、「ローカル環境(Windows/Debian)では動くのにAlpineコンテナに乗せると謎のセグメンテーション違反(Crash)で落ちる」という深刻なトラブルが頻発します。
Chiseled Ubuntuであれば、glibcを採用しているため互換性100%を維持したまま、Alpineと同等以下の極小サイズと高セキュリティを実現できます!
4 マルチステージビルドで実践!ASP.NET Core の Chiseled 移行
Chiseledイメージへの移行は驚くほど簡単です。アプリケーションのC#コードを変更する必要は1行もありません。
必要な作業は、Dockerfileのランタイムステージで指定しているベースイメージのタグを書き換えるだけです!
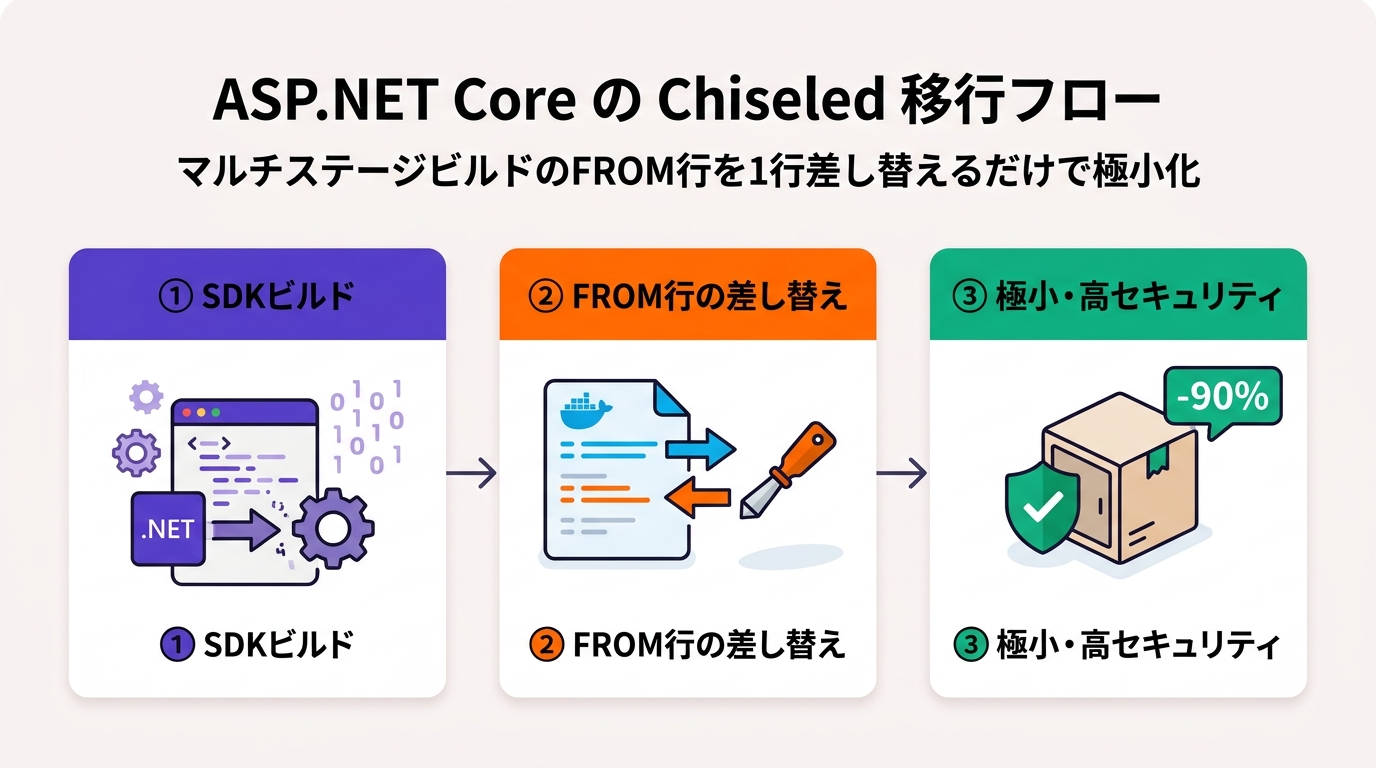
以下は、実務でそのまま使えるASP.NET Core 8.0のマルチステージDockerfileです。
# ステージ1: ビルド環境(大容量の完全な.NET SDKを使用)
# ==========================================================
FROM mcr.microsoft.com/dotnet/sdk:8.0 AS build
WORKDIR /src
# レイヤーキャッシュを活用するため先にcsprojをコピーしてrestore
COPY ["MyMicroservice.csproj", "./"]
RUN dotnet restore "MyMicroservice.csproj"
# ソースコード全体をコピーしてReleaseビルド&発行
COPY . .
RUN dotnet publish "MyMicroservice.csproj" -c Release -o /app/publish \
--no-restore
# ==========================================================
# ステージ2: 本番実行環境(Chiseled Ubuntu 極小イメージ)
# ==========================================================
# ★従来のDebianベース: mcr.microsoft.com/dotnet/aspnet:8.0 (約220MB)
# ★Chiseled Ubuntu: mcr.microsoft.com/dotnet/aspnet:8.0-jammy-chiseled (約105MB)
FROM mcr.microsoft.com/dotnet/aspnet:8.0-jammy-chiseled AS final
WORKDIR /app
# ビルドステージから成果物のみをコピー
COPY --from=build /app/publish .
# Chiseledイメージは既定で非rootユーザー「app (UID:1654)」で実行される
# ASP.NET Core 8.0 はデフォルトで ポート 8080 をリスンする
EXPOSE 8080
ENTRYPOINT ["dotnet", "MyMicroservice.dll"]
この変更をGitリポジトリにコミットし、CI(GitHub Actions)でビルドを実行してみましょう。
myapp-traditional-debian latest 248MB
myapp-alpine latest 128MB
myapp-chiseled-ubuntu latest 112MB ← 半分以下に激減!
myapp-chiseled-aot latest 28MB ← Native AOT併用で驚異の数十MB!
5 シェルがないコンテナをどう監視・運用・デバッグするか?
Chiseledコンテナを導入すると、多くのエンジニアが最初に直面する疑問があります。
「シェルがないなら、docker exec -it でコンテナ内に入ってデバッグできないのでは?」
その通りです!実際にChiseledコンテナに対して docker exec を実行すると、以下のように即座にエラーとなります。
OCI runtime exec failed: exec failed: unable to start container process: exec: "/bin/sh": stat /bin/sh: no such file or directory: unknown
これは不具合ではなく、「攻撃者も同じくシェルを起動できない」という鉄壁のセキュリティ仕様です。では、現代的なクラウド運用ではどのようにしてコンテナを調査・デバッグするのでしょうか?
- 構造化ログ(stdout)と分散トレーシング(OpenTelemetry):そもそも本番コンテナにSSHやexecでログインしてログファイルを目視確認するのはアンチパターンです。ログは標準出力(Console)にJSONで流し、DatadogやCloudWatch、Azure Monitorで集約・検索します。
- Kubernetes エフェメラルコンテナ(Ephemeral Debug Containers):どうしてもコンテナ内部のファイルやネットワーク状態を調査したい場合、Kubernetes 1.25+で標準化された
kubectl debugを使用し、デバッグツール満載の別コンテナを対象Podのプロセス名前空間に一時的にアタッチします。 - .NET 診断ポート(dotnet-dump / dotnet-trace):.NET 8では診断用IPCソケットをボリュームマウント経由で共有することで、別コンテナの
dotnet-dumpツールからChiseledコンテナ内のC#メモリダンプを取得してVisual Studioで解析できます。
🎯本日のまとめと次回予告
本講義(Day 47)では、C#/.NETアプリケーションにおける極小コンテナの導入とセキュリティ極大化の手法を学びました。
- 肥大化イメージの脱却:サイズが大きいコンテナはオートスケーリングを阻害し、不要なCVE脆弱性を大量に抱え込む。
- .NET Chiseled Ubuntu の圧倒的優位性:シェルやaptを削ぎ落としつつ、glibc互換100%を維持。Alpineのmusl libc互換性トラブルを完全回避できる。
- 1行の書き換えで90%削減:マルチステージビルドのランタイムFROM行を
aspnet:8.0-jammy-chiseledに差し替えるだけで即日導入可能。
次回 Day 48 は『非rootユーザー実行(セキュリティ強化とパーミッション管理)』を解説します!コンテナ内でroot権限を放棄し、ファイルパーミッションやポート80制限をスマートに解決するベストプラクティスを徹底攻略します。お楽しみに!
コメント
コメントを投稿